สั่งซื้อเทมเพลต
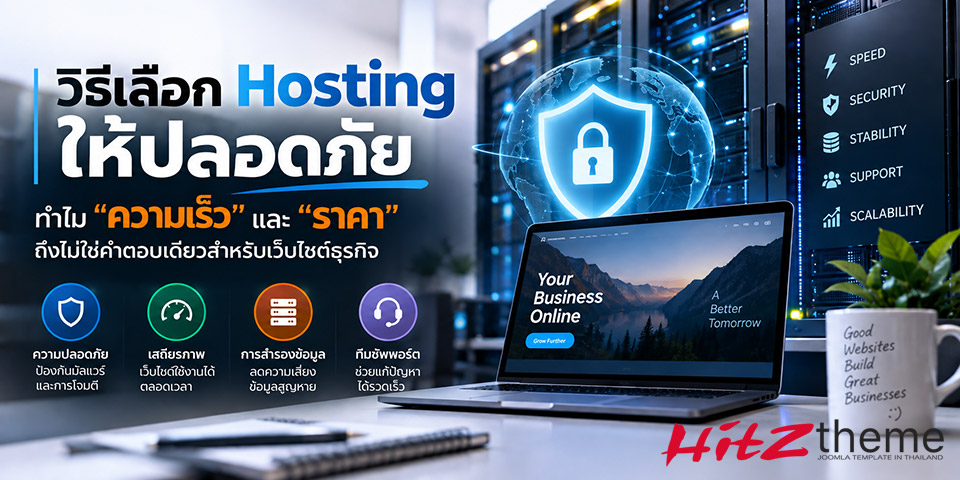
แต่สำหรับเว็บไซต์ธุรกิจหรือเว็บไซต์ที่พัฒนาด้วย CMS อย่าง Joomla และ WordPress มีอีกหนึ่งปัจจัยที่ชี้เป็นชี้ตายให้กับธุรกิจของคุณ นั่นคือ ระบบรักษาความปลอดภัย (Security) เพราะปัญหาของคนทำเว็บไม่ได้มีแค่ "เว็บช้า" หรือ "เว็บล่ม" แต่ฝันร้ายที่แท้จริงคือการที่ เว็บไซต์ถูกแฮก
สัญญาณเตือนภัย: เกิดอะไรขึ้นเมื่อเว็บไซต์ไม่มีระบบป้องกันที่ดีพอ?
เว็บไซต์หนึ่งเว็บประกอบด้วยไฟล์จำนวนมาก ทั้ง HTML, PHP, Database, Plugin, Template และ Extension ต่างๆ หากจุดใดจุดหนึ่งมีช่องโหว่ ผู้โจมตีสามารถเจาะเข้ามาทำสิ่งเหล่านี้ได้โดยที่คุณอาจไม่รู้ตัวเลย:
- มีไฟล์แปลกปลอม: ไฟล์ PHP ที่ไม่รู้จัก (เช่น shell.php, abc123.php) ถูกนำมาวางซ่อนไว้ในโฟลเดอร์ต่างๆ
- ซ่อน Malware & Backdoor: สร้างช่องทางลับให้แฮกเกอร์เข้ามาควบคุมเซิร์ฟเวอร์
- ถูกใช้เป็นฐานส่ง Spam: นำทรัพยากรเว็บไปส่งอีเมลขยะ จน IP ของเซิร์ฟเวอร์ติด Blacklist
- โดน Redirect: ผู้ใช้งานเข้าเว็บคุณ แต่ถูกดึงไปยังเว็บไซต์การพนันหรือเว็บหลอกลวง
- กู้คืนไม่ได้: หากไม่มีระบบสำรองข้อมูล เมื่อไฟล์ระบบพัง เว็บไซต์อาจหายไปตลอดกาล
ด้วยเหตุนี้ คำถามที่ว่า "Hosting นี้เร็วแค่ไหน?" จึงควรเปลี่ยนเป็น "Hosting นี้มีระบบตรวจจับและป้องกันการโจมตีอย่างไรบ้าง?"
4 ฟีเจอร์ความปลอดภัยระดับเซิร์ฟเวอร์ที่ Hosting ยุคนี้ต้องมี
การฝากความหวังไว้กับระบบใดระบบหนึ่งไม่เพียงพออีกต่อไป Hosting ที่ดีควรมีการป้องกันแบบ หลายชั้น (Multi-layer Security) ดังนี้:
1. Malware Scanner & Antivirus (ต้องเป็นแบบ Real-time)
อย่าพิจารณาแค่คำว่า "มี Antivirus" แต่ต้องเจาะลึกว่ามันทำงานอย่างไร ระบบที่ดีต้องสามารถสแกนไฟล์แบบ Real-time ได้ เมื่อมีคนอัปโหลดไฟล์ผ่าน FTP หรือ HTTP/HTTPS ระบบจะต้องตรวจสอบทันที หากพบไฟล์ที่มีโค้ดต้องสงสัย (เช่น Web Shell หรือ Backdoor) ระบบควรมีฟีเจอร์ย้ายไฟล์ไปกักบริเวณ (Quarantine) หรือล้างโค้ดอันตราย (Cleanup) ออกได้อัตโนมัติ
2. Web Application Firewall (WAF)
WAF เปรียบเสมือนรปภ. ที่ยืนอยู่หน้าประตูคอยตรวจกระเป๋าทุกคนที่เดินเข้าเว็บ หน้าที่หลักคือการกรอง Request ที่เป็นอันตราย เช่น การป้องกันการโจมตีแบบ SQL Injection, Cross-Site Scripting (XSS) หรือการพยายามเจาะช่องโหว่ของเว็บแอปพลิเคชัน (ข้อสังเกต: WAF เน้นป้องกันสิ่งที่จะเข้ามาโจมตี ส่วน Malware Scanner เน้นตรวจจับสิ่งที่หลุดเข้ามาอยู่ในเซิร์ฟเวอร์แล้ว ทั้งสองระบบนี้ต้องทำงานควบคู่กัน)
3. ระบบ Anti-Spam Gateway
หากเซิร์ฟเวอร์ถูกใช้เป็นฐานส่ง Spam อีเมลของธุรกิจคุณจะถูกตีกลับหรือตกไปอยู่ในถังขยะ (Junk) ทันที Hosting ที่มีระบบควบคุมและกรองการส่งอีเมลออก จะช่วยรักษาความน่าเชื่อถือ (Reputation) ของ IP เซิร์ฟเวอร์ ทำให้การรับส่งอีเมลทางธุรกิจราบรื่น
4. ระบบ Backup อัตโนมัติ
ไม่มีระบบป้องกันใดในโลกที่ปลอดภัย 100% การสำรองข้อมูลจึงเป็นฟางเส้นสุดท้ายที่ช่วยชีวิตเว็บไซต์คุณได้ Hosting ควรมีระบบ Backup อัตโนมัติที่ครอบคลุมทั้งไฟล์และ Database ควรเก็บย้อนหลังได้หลายวัน (เช่น 21 วัน) แยกเก็บคนละเซิร์ฟเวอร์กับเว็บหลัก และต้องให้ผู้ใช้งานกด Restore กลับมาเองได้ง่ายๆ
ทำความรู้จัก Imunify360: มาตรฐานที่น่าสนใจ
หากคุณเปรียบเทียบ Hosting แล้วเจอคำว่า Imunify360 ถือเป็นสัญญาณที่ดี เพราะนี่คือ Security Suite ระดับองค์กรสำหรับ Web Server โดยเฉพาะ ซึ่งรวบรวมฟีเจอร์สำคัญไว้ครบถ้วน ทั้ง WAF, Real-time Malware Scanner, File Antivirus และฟีเจอร์ทำความสะอาดมัลแวร์อัตโนมัติ อย่างไรก็ตาม ต้องสอบถามผู้ให้บริการด้วยว่า ได้เปิดใช้งานฟีเจอร์เหล่านี้ให้ลูกค้าทั่วไปอย่างครบถ้วนหรือไม่
เช็กลิสต์ก่อนจ่ายเงินซื้อ Hosting ให้กับเว็บไซต์ธุรกิจ
ก่อนตัดสินใจซื้อ ลองนำตารางนี้ไปเช็กกับผู้ให้บริการ Hosting ของคุณ:
| สิ่งที่ต้องตรวจสอบ | รายละเอียดที่ควรมี |
| ระบบตรวจจับ (Scanner) | มี Real-time Malware Scanner, ตรวจจับไฟล์ถูกแก้ไข, ตรวจจับ Database ของ CMS ได้ |
| ระบบป้องกัน (Firewall) | มี Web Application Firewall (WAF) กรองการโจมตีจากภายนอก |
| ระบบอีเมล (Anti-Spam) | มีการกรอง Spam และรักษา IP Reputation |
| การจัดการเมื่อพบภัยคุกคาม | มีระบบแจ้งเตือน, สามารถ Quarantine และ Cleanup โค้ดอันตรายได้ |
| การสำรองข้อมูล (Backup) | Backup อัตโนมัติรายวัน, เก็บย้อนหลังหลายวัน, Restore ง่าย |
| การซัพพอร์ต (Support) | ทีมงานติดต่อได้ง่าย และมีแนวทางช่วยเหลือชัดเจนเมื่อเว็บติดมัลแวร์ |
Hosting ที่ดีไม่ใช่แค่ Hosting ที่เร็ว แต่ต้องเป็น Hosting ที่ช่วยดูแลความปลอดภัยและมีระบบกู้ชีพเมื่อเกิดเหตุฉุกเฉิน แต่ถึงแม้ Hosting จะมีระบบ Security หนาแน่นแค่ไหน เจ้าของเว็บไซต์ก็ยังต้องรับผิดชอบในส่วนของตัวเองอย่างเคร่งครัด หมั่นอัปเดตเวอร์ชันของ CMS (Joomla, WordPress), อัปเดต Extension/Plugin อย่างสม่ำเสมอ, ตั้งรหัสผ่านที่เดายาก และมีไฟล์ Backup สำรองเก็บไว้กับตัวเสมอ